
Варианты развертывания
VK Data Platform поддерживает два варианта развертывания: Standalone и Standalone в составе VK Private Cloud. Развертывание во всех вариантах выполняется с деплой-ноды — выделенного сервера, с которого запускается инсталлятор.
VK Data Platform устанавливается как независимая система на собственном кластере Kubernetes и поддерживает две конфигурации:
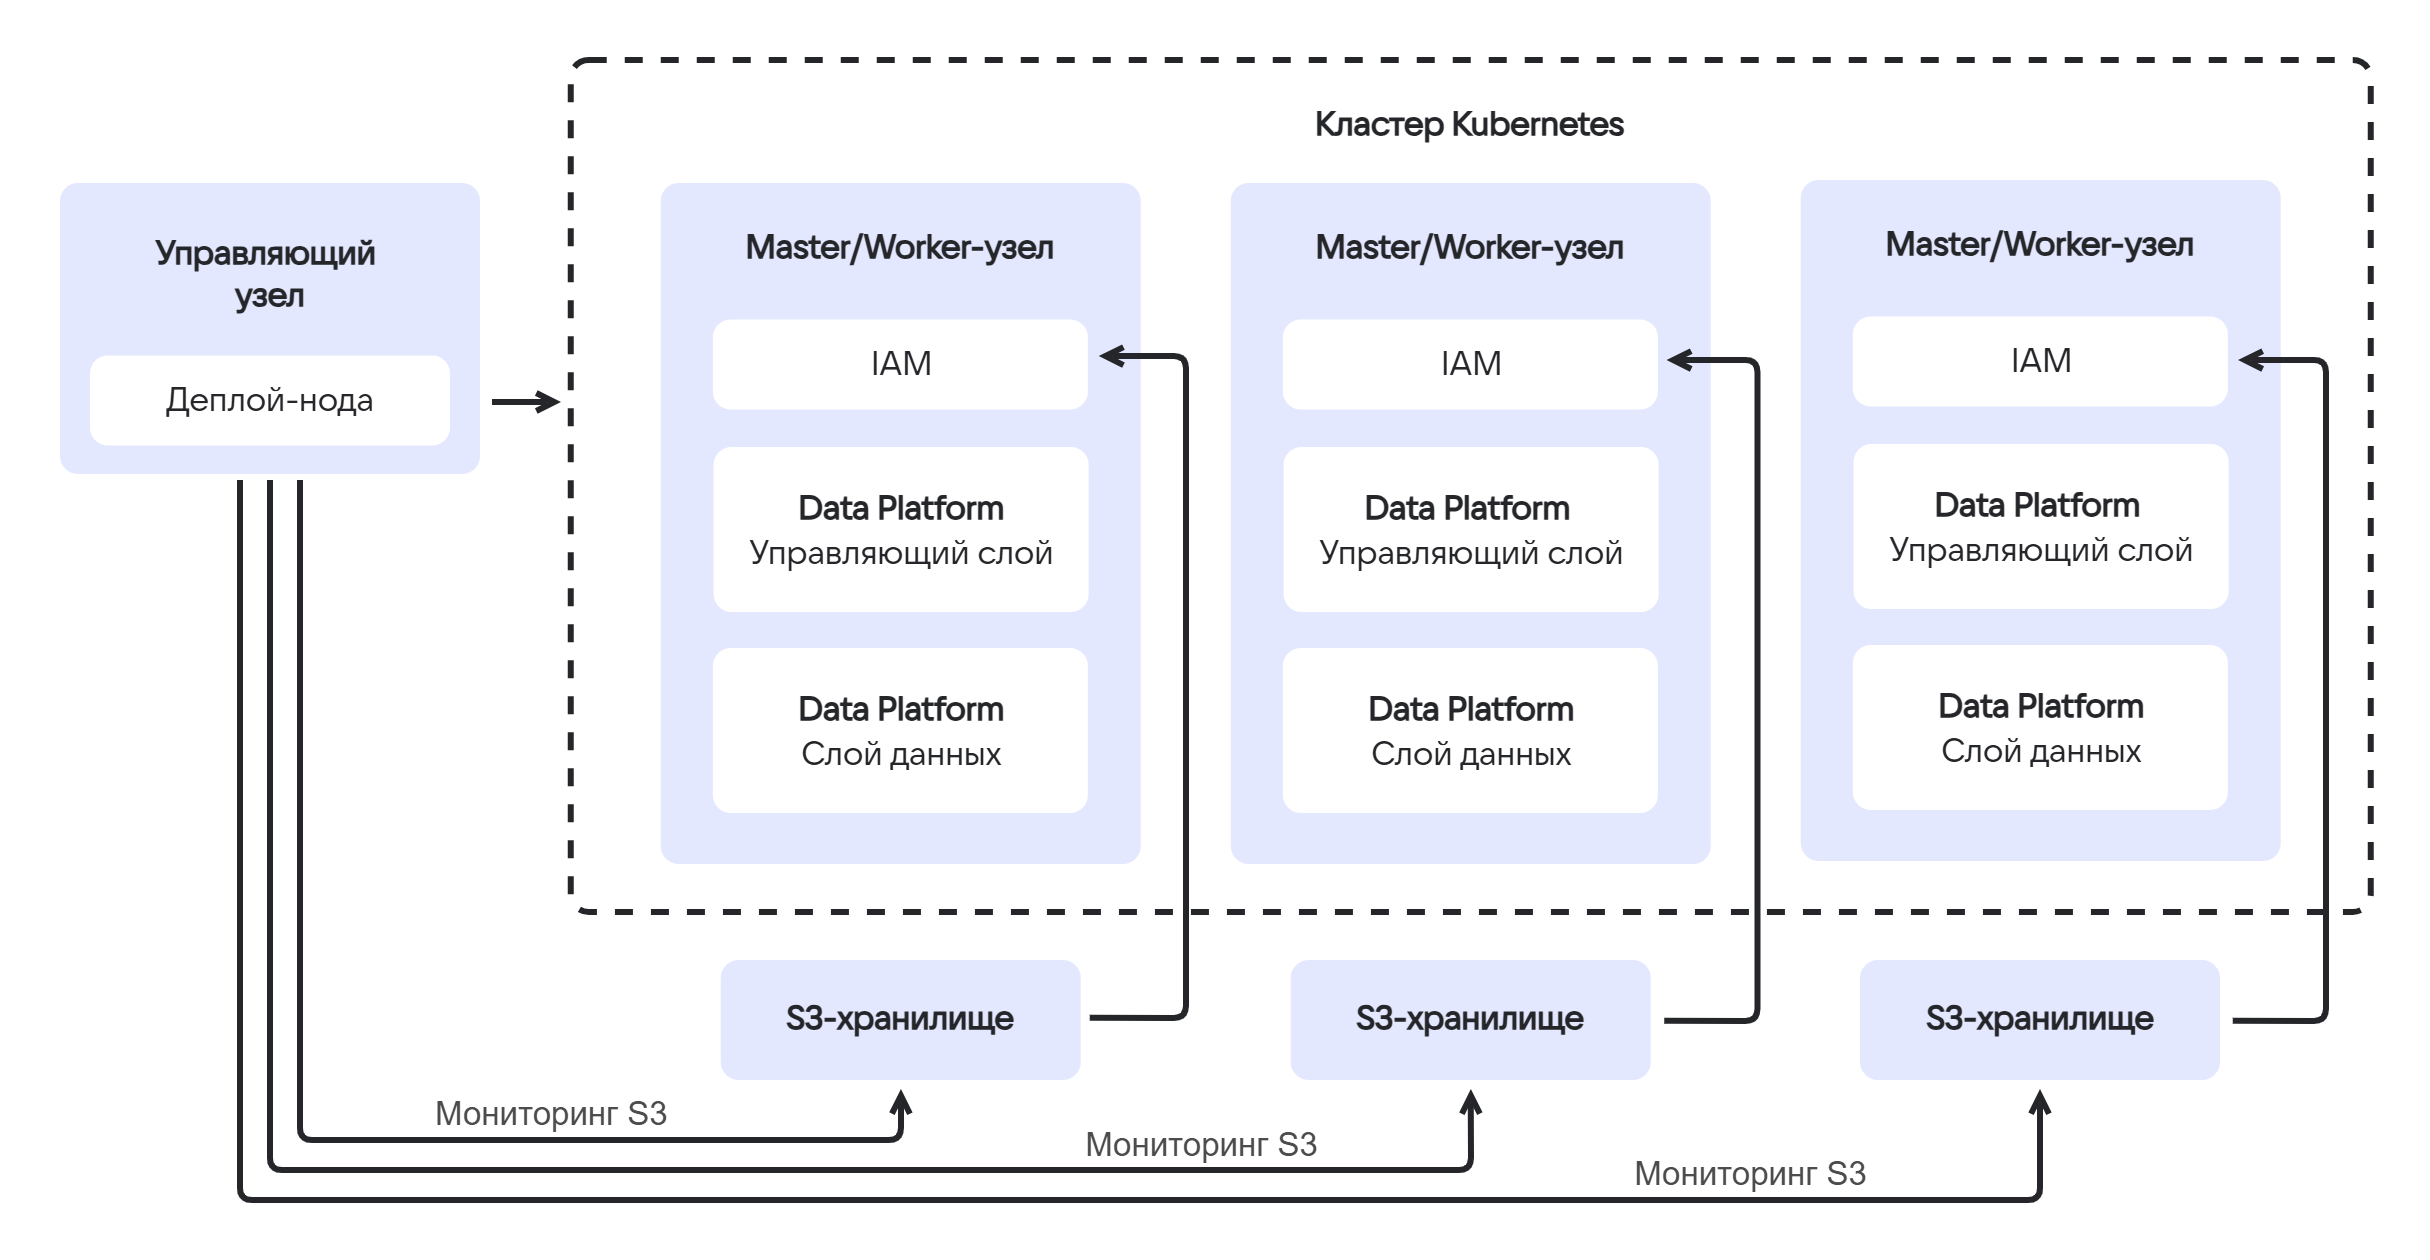
- Минимальная (тестовая) — состоит из управляющего узла (деплой-ноды) и одного master/worker-узла. Подходит для тестирования, пилотных внедрений и демонстрации работы VK Data Platform. Отказоустойчивость не обеспечивается. Схема приведена на рисунке 1.
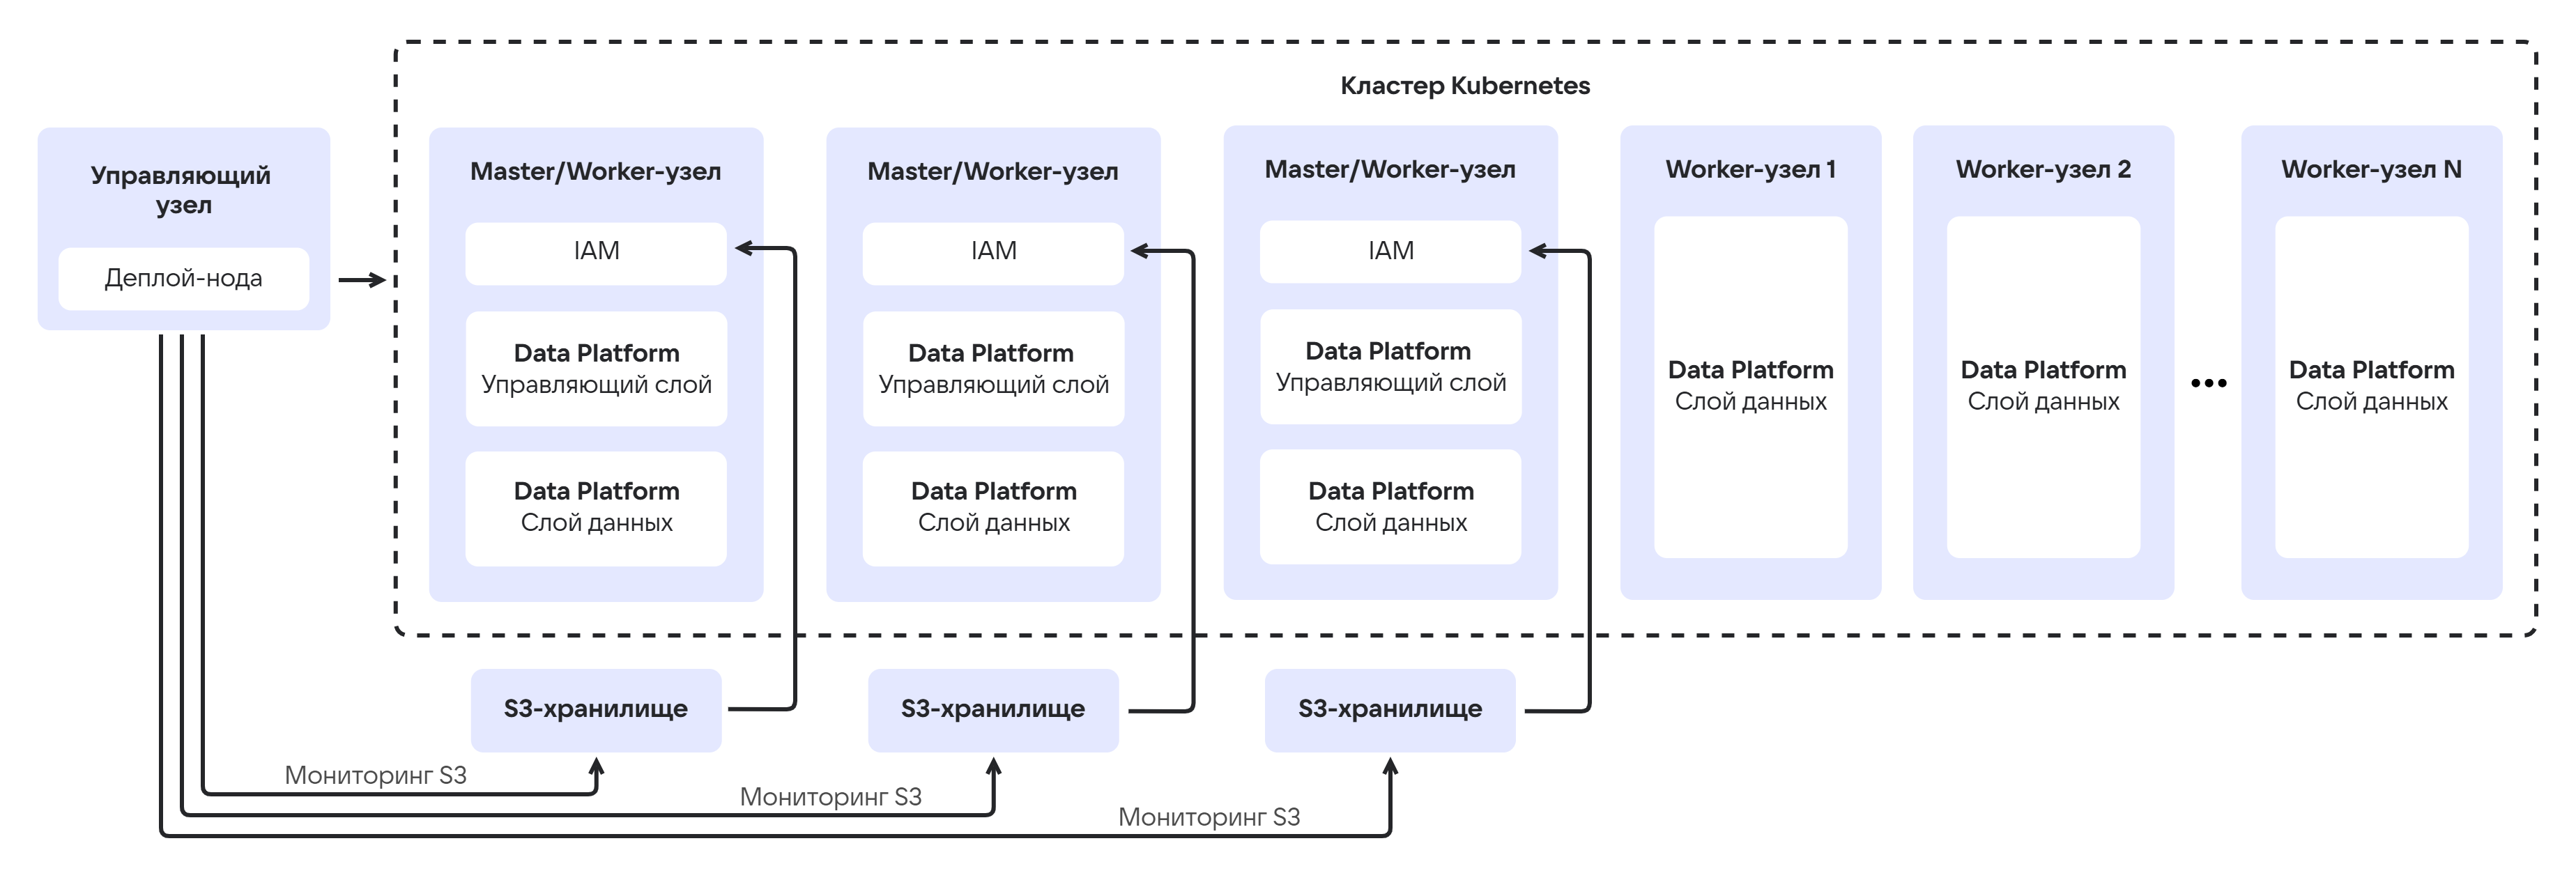
- Отказоустойчивая (промышленная) — состоит из управляющего узла и трех master/worker-узлов с возможностью масштабирования. Обеспечивает высокую доступность управляющих компонентов и рекомендуется для промышленной эксплуатации. Схема приведена на рисунке 2.

При росте нагрузки количество узлов можно увеличивать: к отказоустойчивой конфигурации добавляются worker-узлы, все ресурсы которых доступны для запуска полезной нагрузки. Управляющий слой (control plane) размещается только на трех master/worker-узлах — на добавляемых worker-узлах ресурсы под него не резервируются. Схема масштабирования отказоустойчивой конфигурации приведена на рисунке 3.
Инсталляция зависит от внешних систем: S3-совместимого объектного хранилища для резервных копий и DNS. Подробные требования приведены в документе Руководство по установке VK Data Platform в разделе Установка Standalone → Предусловия.
VK Data Platform развертывается как Standalone на виртуальных машинах внутри VK Private Cloud. Вариант подходит, если у заказчика уже развернут VK Private Cloud и требуется обеспечение доступа к сервисам из приватных сетей VK Private Cloud.
Особенности варианта:
- VK Data Platform устанавливается в отдельном сервисном проекте VK Private Cloud;
- кластер Kubernetes — статический, развертывается в мультизональной конфигурации, управляющий слой (control plane) состоит из трех узлов.
Схема конфигурации приведена на рисунке 4.
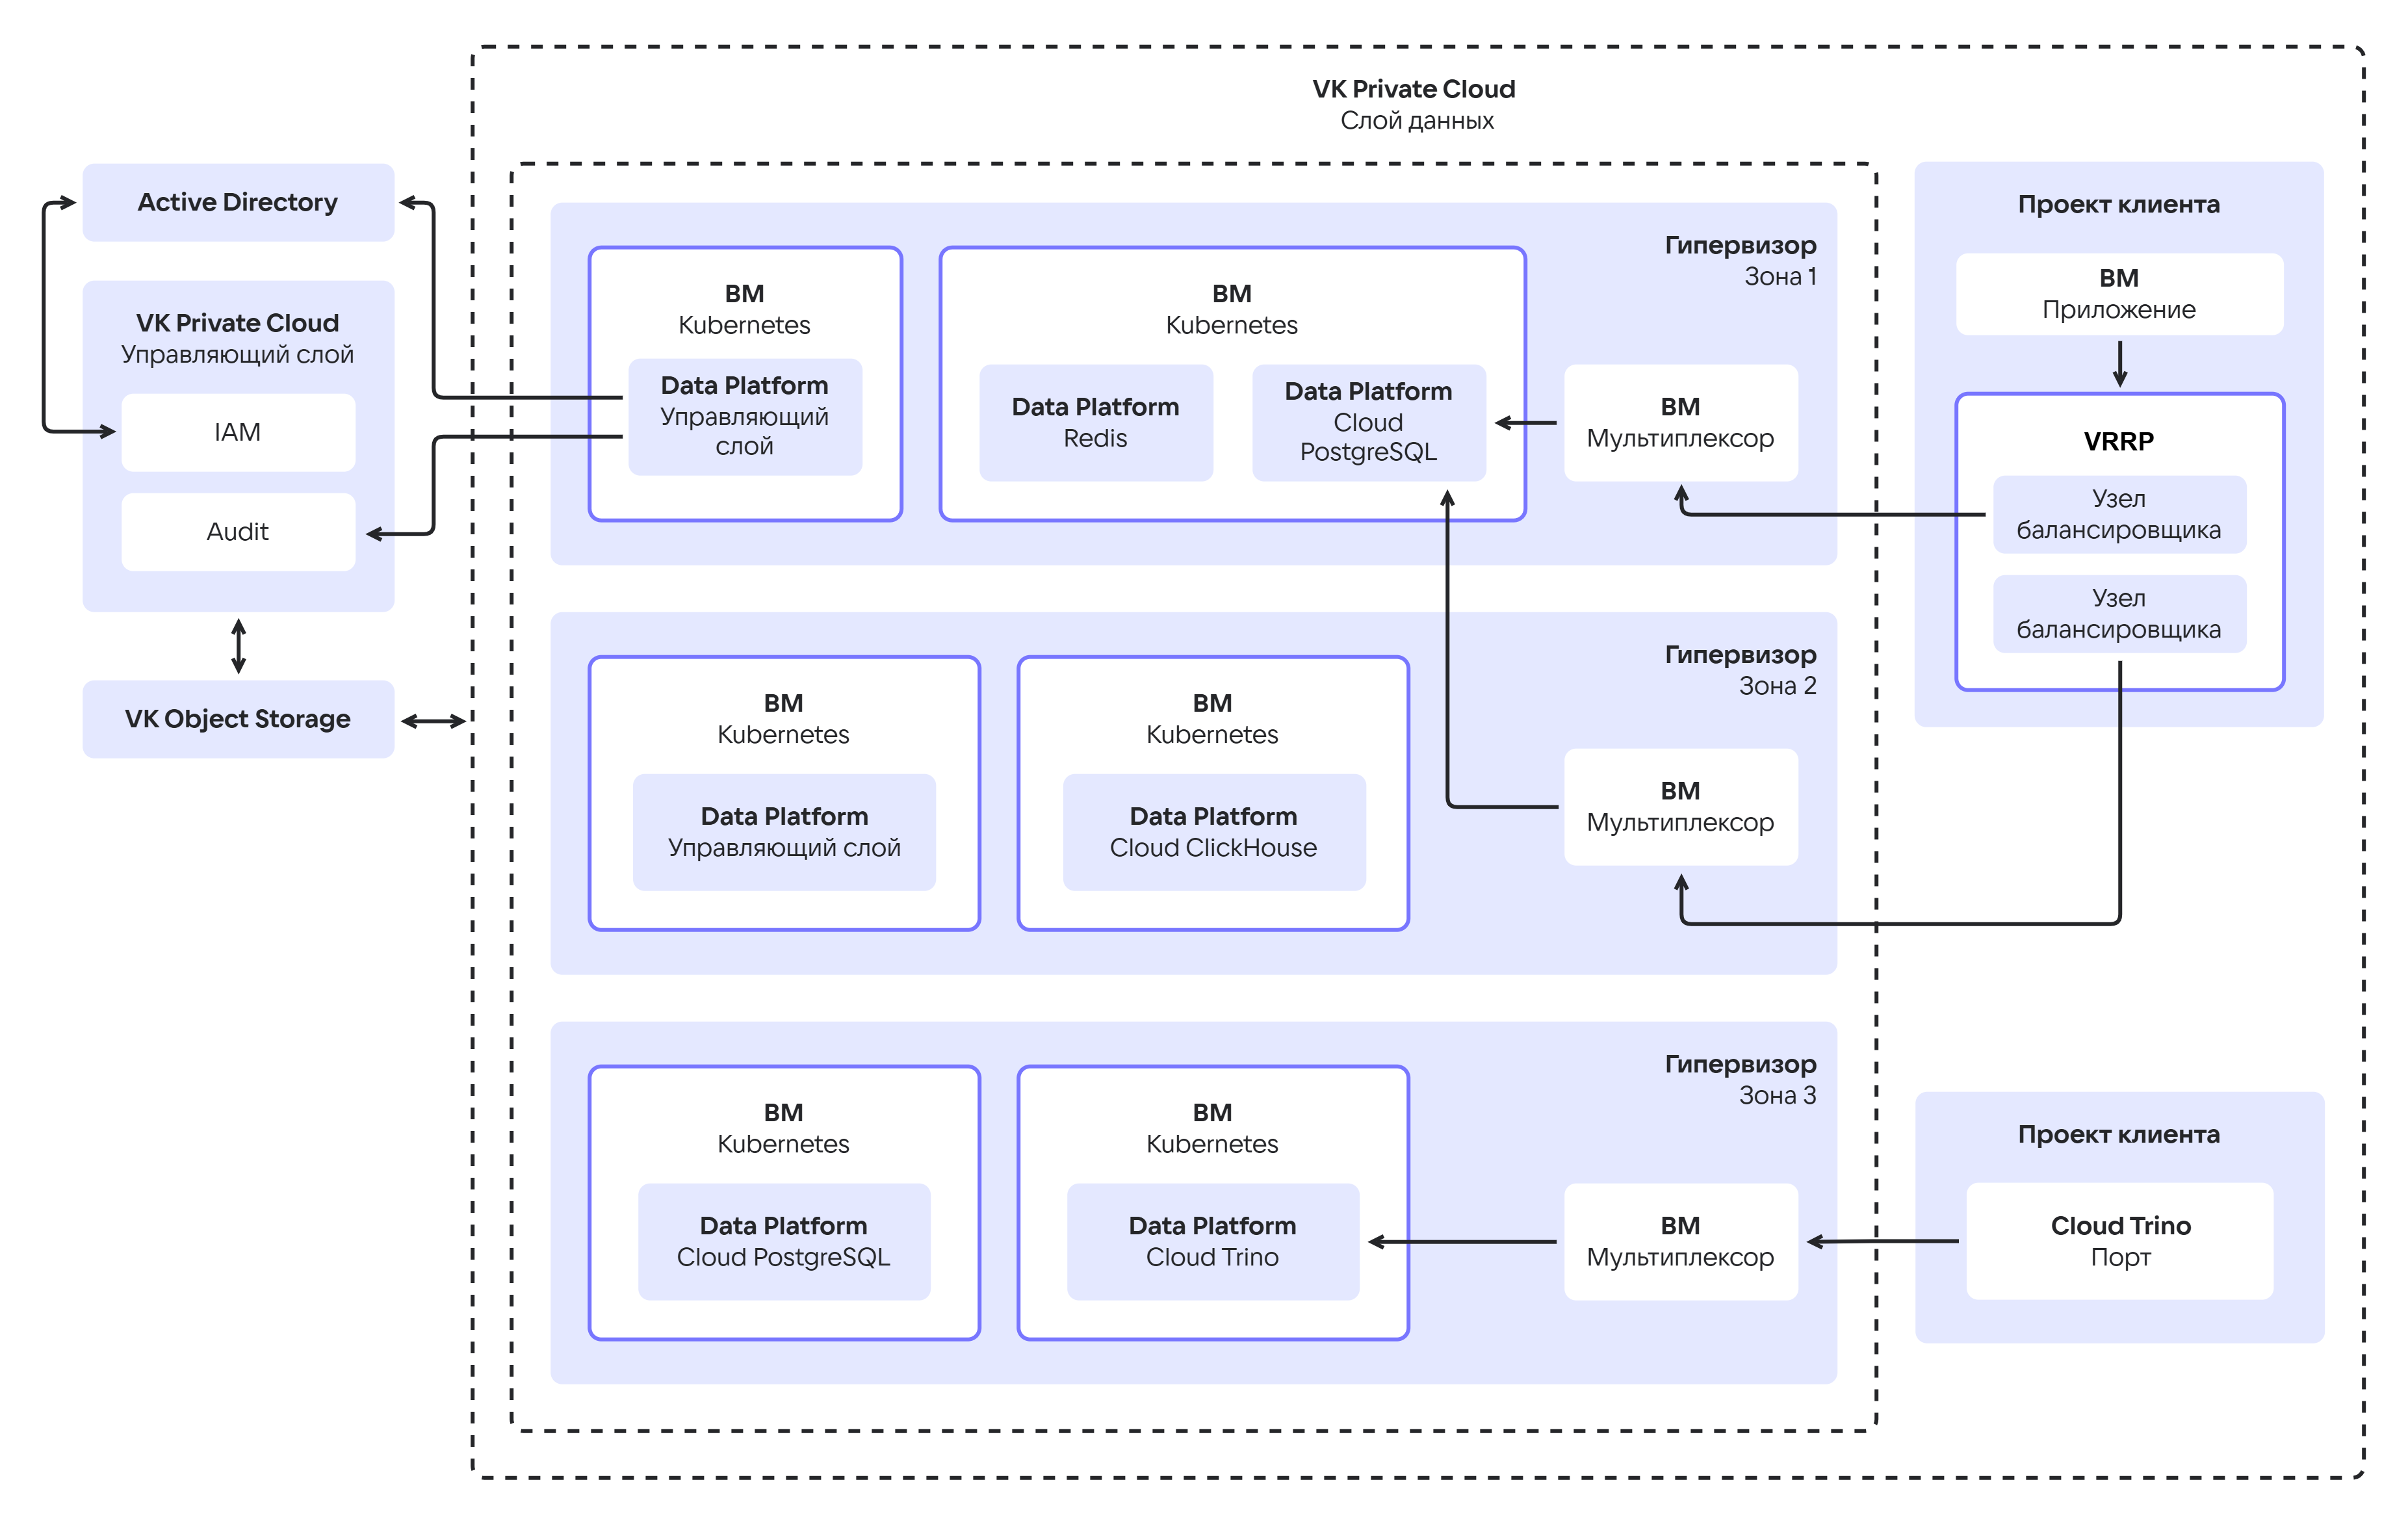
На схеме также показаны компоненты VK Private Cloud: Active Directory, Audit, мультиплексор, узлы балансировщиков и подсистема IAM.
Работа VK Data Platform в этой конфигурации зависит от следующих внешних подсистем:
- IaaS — управляет инфраструктурой: позволяет развернуть виртуальные машины, сети и сетевые интерфейсы, DNS-записи и NAT-правила через API.
- Cloud Logging — собирает и агрегирует логи. Доступен технической поддержке.
- Cloud Audit — собирает события информационной безопасности: вход пользователя, неудачный вход, подбор пароля, создание пользователя, выдача прав пользователю, назначение и снятие роли.
- Cloud Monitoring — собирает телеметрию сервисов и их экземпляров.
- Портал самообслуживания — веб-интерфейс для управления сервисами VK Data Platform. Подробнее — в разделе Управление сервисами VK Data Platform.
- IAM — управляет идентификацией и авторизацией пользователей VK Private Cloud. Подробнее — в разделе Управление доступом.
Схема потоков информационного обмена VK Data Platform с внешними подсистемами приведена на рисунке 5.
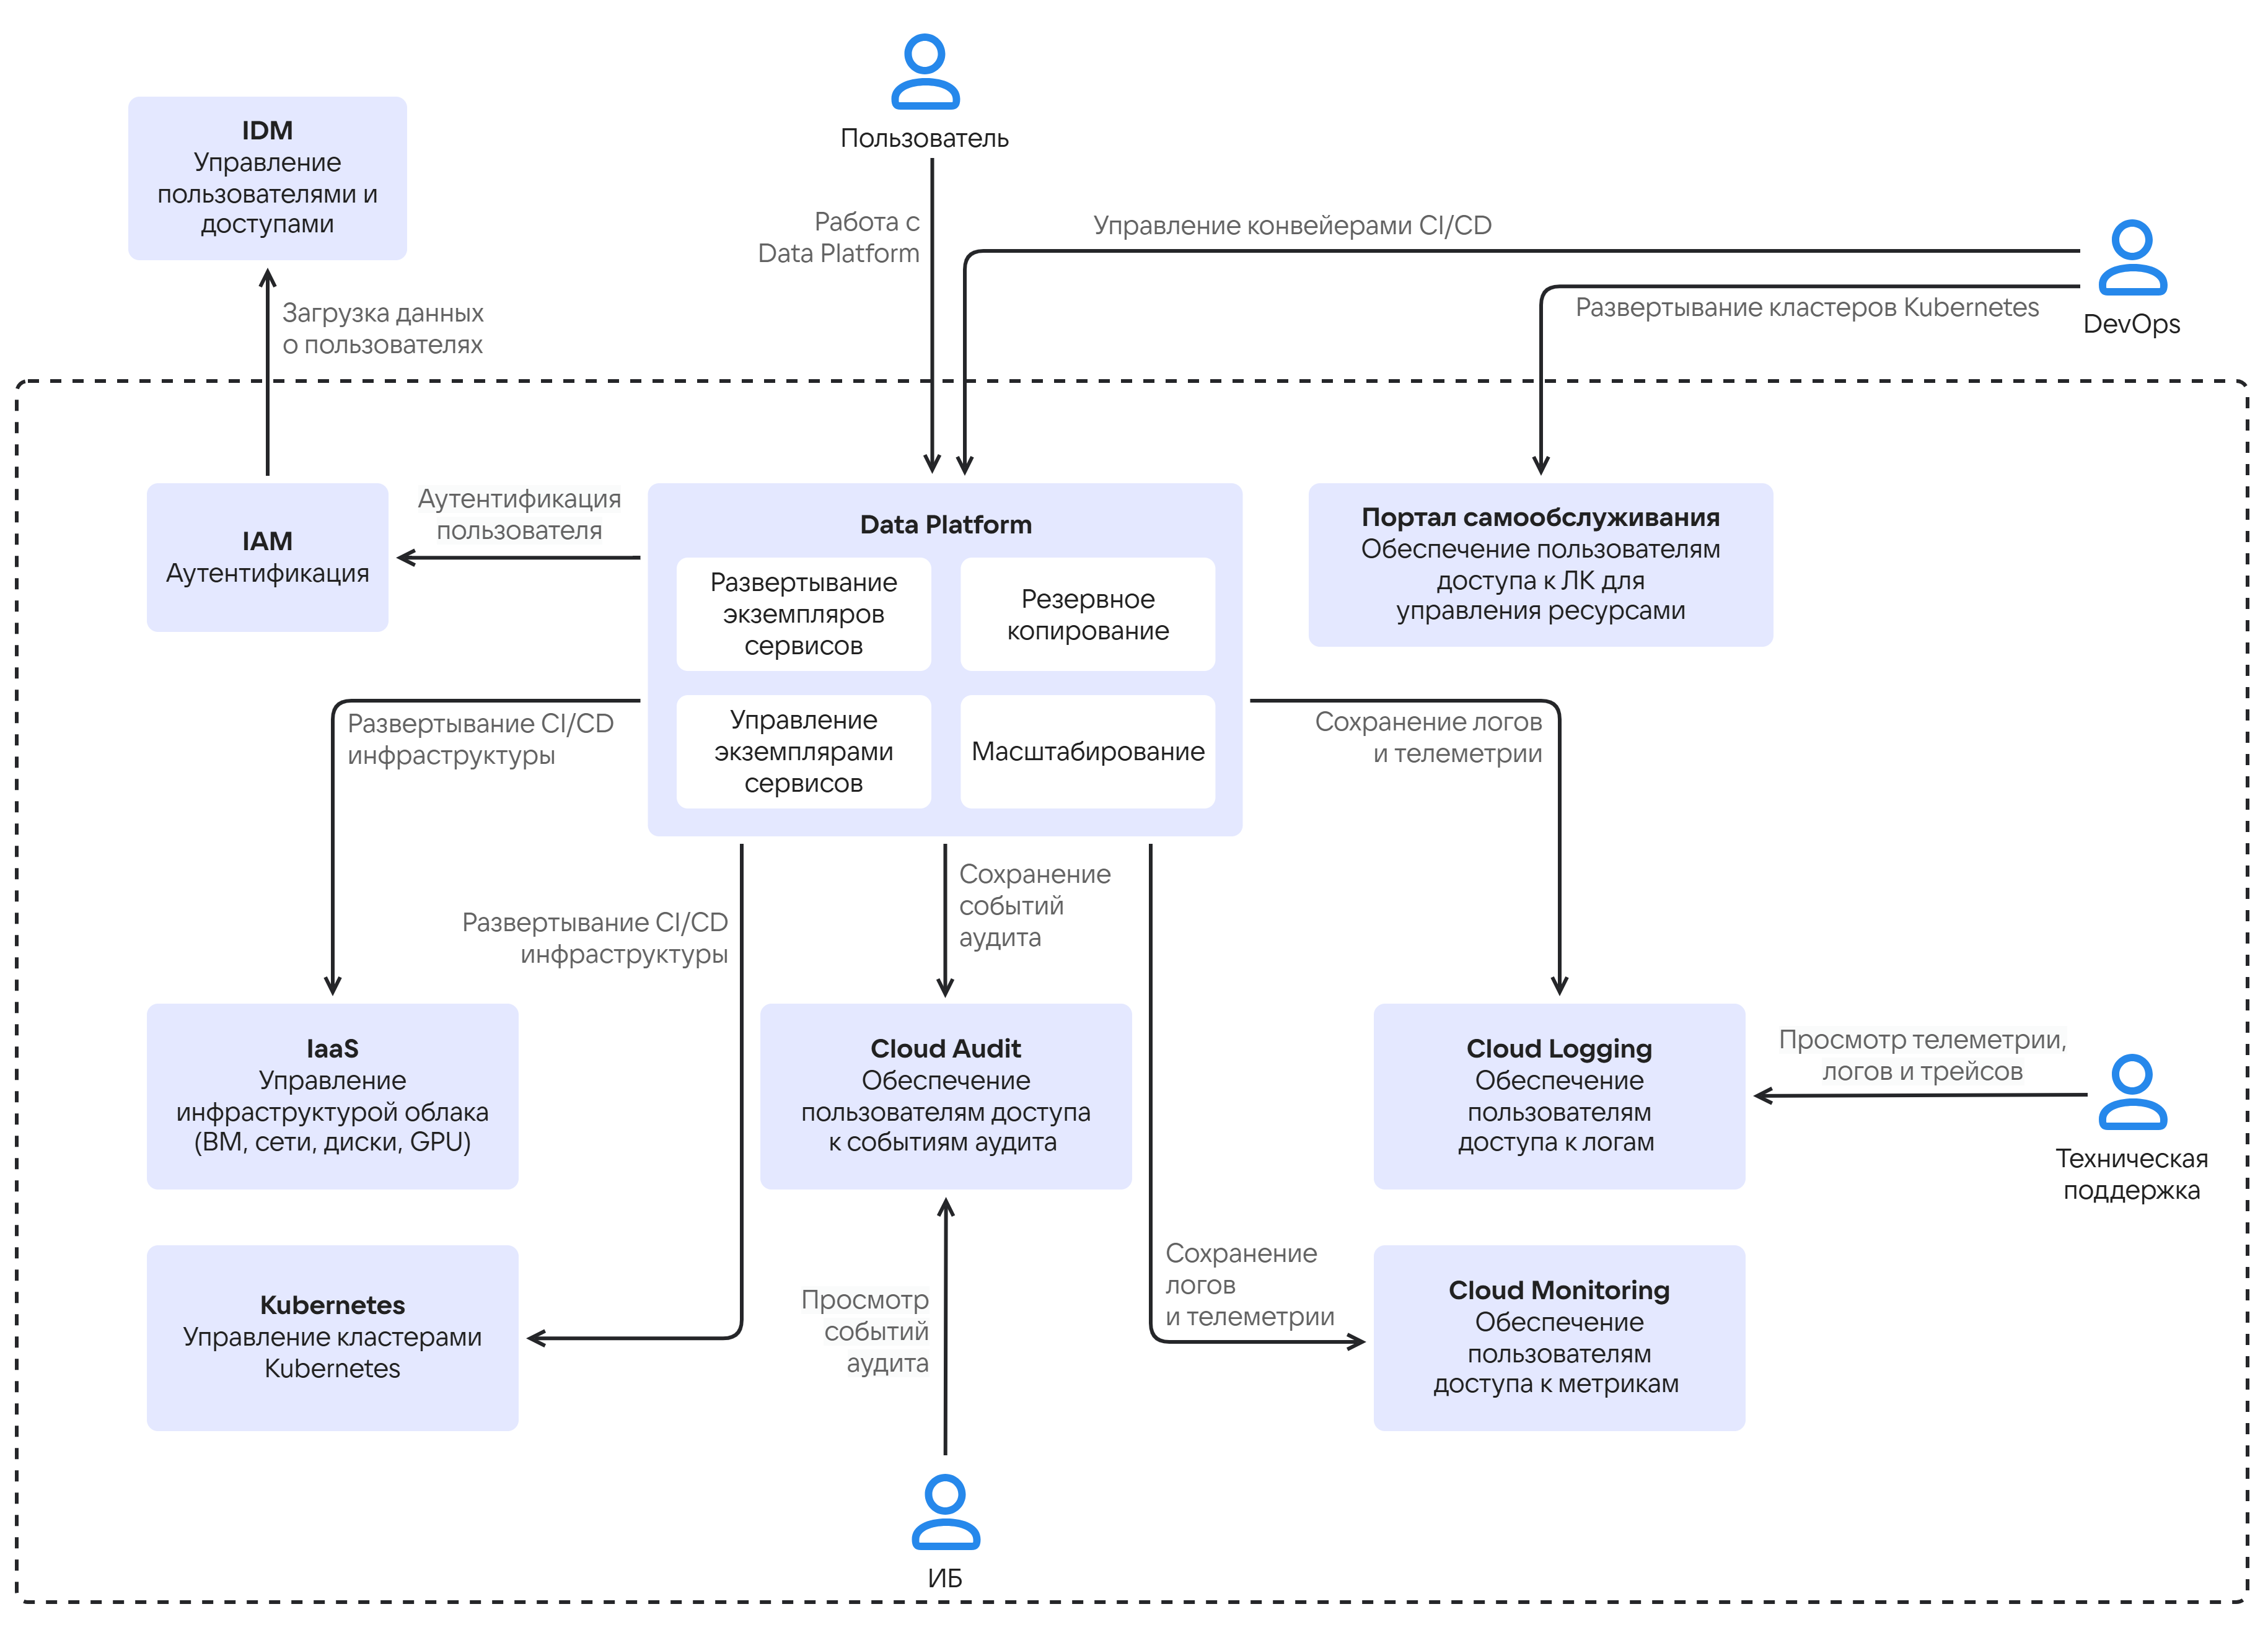
Кроме внешних подсистем VK Private Cloud, на схеме указаны:
-
Участники:
- Пользователь — владелец проекта, у которого есть максимальные права на выполнение любых действий.
- DevOps — пользователь проекта, которому выданы минимально необходимые права для администрирования сервисов, развернутых в VK Data Platform.
- Техническая поддержка — сотрудники ООО «ВК ЦИФРОВЫЕ ТЕХНОЛОГИИ», которым выданы права доступа во внутренние системы VK Data Platform. Они решают нештатные ситуации и устраняют сбои в работе VK Data Platform.
- ИБ — сотрудник информационной безопасности, который отслеживает подозрительные действия пользователей в системе.
-
Внешняя система IDM — система класса Identity Management. Обеспечивает централизованное управление учетными записями и правами пользователей. Является провайдером услуги авторизации и аутентификации для подсистемы IAM, когда в IAM включена интеграция с внешней системой.